Core et modules en retard
L'équipe sécurité de Drupal publie des avis chaque semaine. Un module contrib oublié suffit à ouvrir une brèche.
Nous mesurons la sécurité de votre site sans jamais l'attaquer, le tenons à jour et vous accompagnons dans vos projets Drupal, de la migration au cahier des charges.
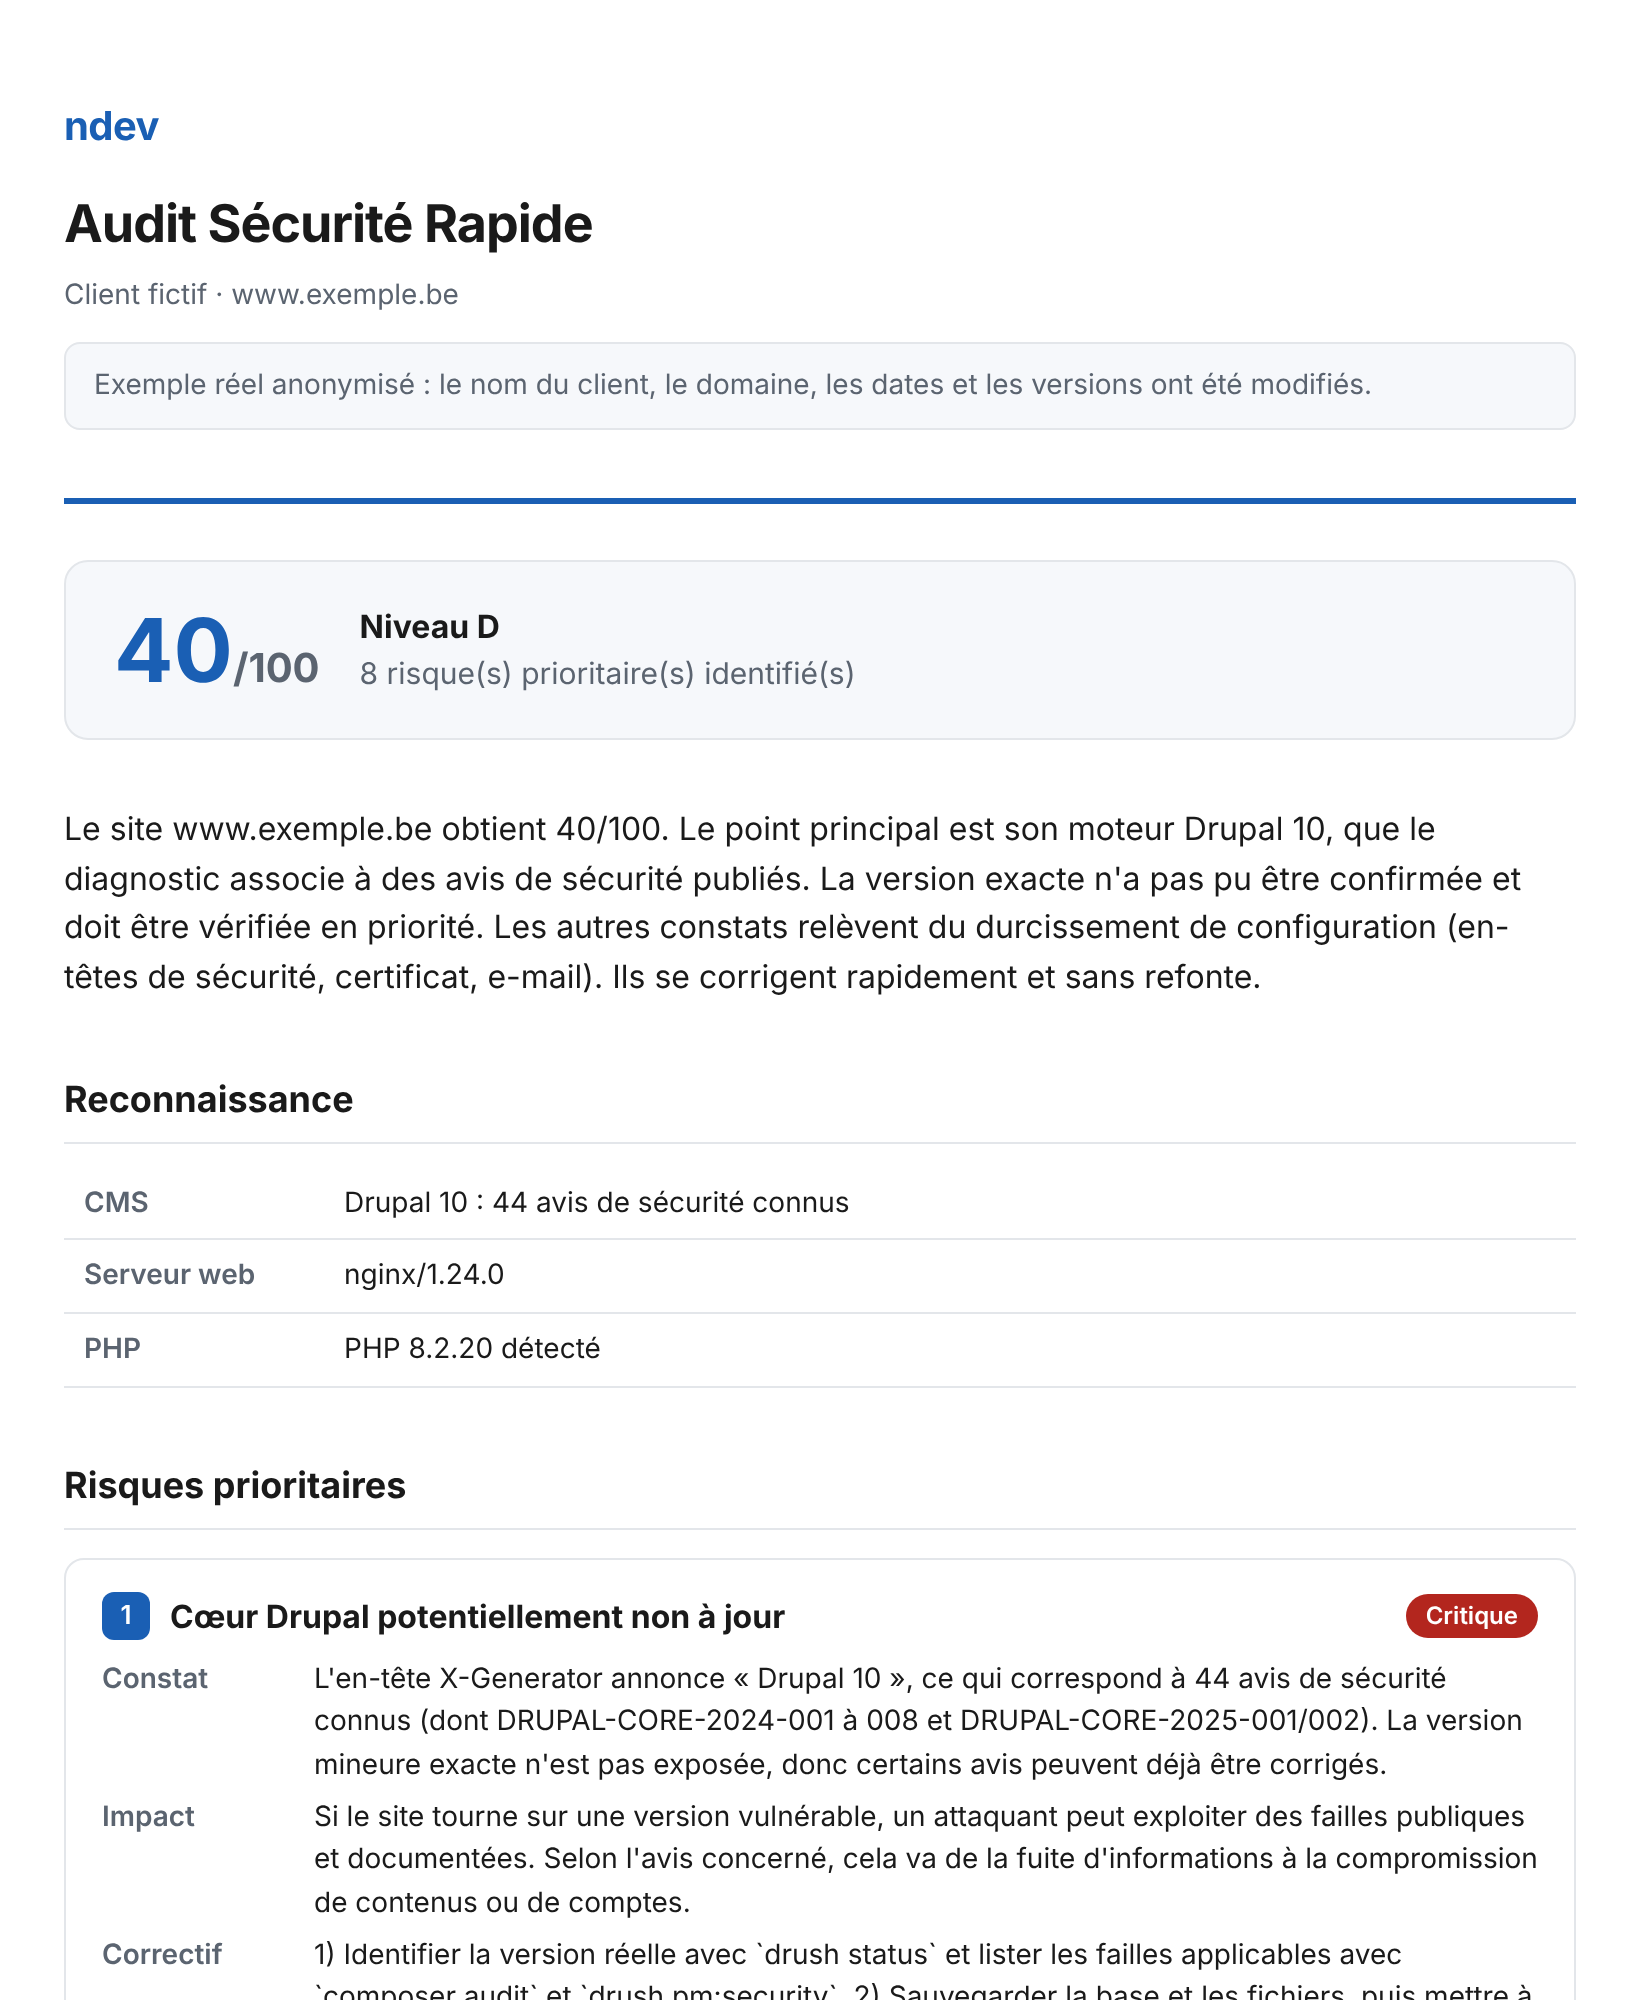
Audit Sécurité Rapide
exemple-commune.be
62/100
Aperçu illustratif
La plupart des incidents sur les sites Drupal d'institutions et de PME ne demandent aucune attaque sophistiquée : il suffit d'un module oublié.
L'équipe sécurité de Drupal publie des avis chaque semaine. Un module contrib oublié suffit à ouvrir une brèche.
Copie de settings.php, CHANGELOG.txt, install.php ou journaux laissés en ligne révèlent votre version et votre configuration.
Drupal 7 n'est plus maintenu depuis janvier 2025. Un PHP obsolète et des en-têtes de sécurité absents aggravent l'exposition.
Commencez par l'audit rapide, puis allez plus loin selon ce qu'il révèle.
Un état des lieux externe, sans accès à votre serveur.
100 €HTVA
L'analyse en profondeur du code de votre site Drupal.
1 200 €HTVA, accès au code obligatoire
Votre site Drupal protégé et tenu à jour dans la durée.
150 €/moisHTVA
Vous validez par écrit le périmètre : domaines concernés et dates du test.
Lecture seule, comme un visiteur : aucune attaque, aucune donnée extraite, aucun impact sur le site.
Chaque constat est vérifié, classé par gravité et traduit en action concrète.
Vous recevez le rapport et nous le parcourons ensemble pour fixer le plan d'action.
Une note globale pour décider, le détail technique et les preuves pour corriger.
Aucun scan sans accord écrit et périmètre défini.
L'Audit Sécurité Rapide est 100 % passif. Tout test actif fait l'objet d'un accord séparé.
Nous constatons qu'un fichier est exposé, sans jamais en extraire le contenu.
Les résultats ne sont partagés qu'avec vous.
Pour décider, migrer ou mener un projet web sereinement, avec un interlocuteur indépendant qui connaît Drupal de l'intérieur.
Un avis d'expert sur votre site Drupal, quand vous en avez besoin.
Sur devisdemi-journée ou forfait
Quitter Drupal 7, 9 ou 10 sans mauvaise surprise.
Sur devisselon le site
Un regard indépendant, du cahier des charges à la mise en ligne.
Sur devisau forfait ou en régie
Derrière ndev, il y a Nicolas, spécialiste Drupal et sécurité web basé à Namur. Vous parlez directement à la personne qui analyse votre site, rédige votre rapport et vous conseille pour la suite.
Exemples anonymisés : nous ne citons jamais un client sans son accord.
Secteur public bruxellois
Travail sur la plateforme Drupal partagée par les communes de la Région bruxelloise.
Commune wallonne
Intervention sur une vulnérabilité d'exécution de code à distance (RCE) dans un plugin de gestion de fichiers.
E-commerce belge
Analyse du trafic automatisé qui surchargeait la boutique et mise en place de règles de filtrage.
Pour un audit, indiquez l'adresse de votre site : nous revenons vers vous avec une proposition de périmètre et l'autorisation à signer avant tout scan. Pour de la consultance, décrivez votre besoin en quelques mots.
Ou par e-mail : contact@ndev.be